บทความนี้เป็นเช็กลิสต์ภาคปฏิบัติสำหรับเจ้าของกิจการขนาดเล็ก ฝ่ายบุคคล และคนที่ดูแลไอทีไปด้วย ไม่ใช่ความเห็นทางกฎหมาย และไม่ได้รับรองว่าทำตามแล้วสอดคล้องกับกฎหมายทุกข้อ
ลิงก์ที่ส่งต่อไปเรื่อย และคนที่ลาออกแล้วยังอยู่ในกลุ่ม
สถานการณ์สมมติ: "โอ๊ต" ดูแลทั้งการขายและคอมพิวเตอร์ของบริษัทสิบคน เขาเคยส่งลิงก์ประชุมลูกค้าในกลุ่มที่มีทั้งพนักงานปัจจุบันและคนที่ออกไปเมื่อเดือนก่อน เพราะยังไม่ได้เอาชื่อออก ลิงก์นั้นถูกส่งต่อไปยังผู้รับจ้างช่วงโดยไม่มีรหัสผ่าน
ในอีกงานหนึ่ง ไฟล์รายชื่อลูกค้าอยู่ในแชทส่วนตัวสามคน ในไดรฟ์ส่วนตัวของคนที่ลาออก และในอีเมลที่ส่งถึงตัวเอง วันที่ต้องหาว่าใครถือข้อมูลอะไร โอ๊ตใช้เวลาทั้งบ่ายแล้วก็ยังไม่ครบ
ความเสี่ยงของการทำงานจากที่บ้านของทีมเล็กมักไม่ใช่การเจาะระบบแบบในข่าวใหญ่ มันคือลิงก์ที่ควบคุมไม่ได้ สิทธิ์ที่ลืมถอน และไฟล์ที่ไม่มีที่อยู่หลัก
เริ่มจากนิสัยของการประชุมออนไลน์
ศูนย์ความมั่นคงปลอดภัยไซเบอร์แห่งชาติของสหราชอาณาจักร (NCSC) เผยแพร่คำแนะนำ How to secure your online meetings สำหรับองค์กรขนาดเล็กและกลาง โดยหน้าดังกล่าวระบุว่าเผยแพร่เมื่อ 19 มีนาคม 2026 คำแนะนำที่เปิดอ่านได้จากหน้านั้นและเอาไปใช้ได้ทันทีมีดังนี้
- ใช้รหัสผ่านที่รัดกุมและไม่ซ้ำกับบริการอื่น
- เปิดการยืนยันตัวตนสองชั้น และใช้พาสคีย์ถ้าผู้ให้บริการมี
- อัปเดตแอปจากแหล่งที่เชื่อถือได้ ไม่กดลิงก์จากโฆษณาหรือข้อความที่ไม่รู้จัก
- ให้คนที่ยืนยันตัวตนแล้วหรือได้รับเชิญเข้าได้โดยตรง และให้คนที่ยังไม่ยืนยันตัวตนใช้รหัสผ่านของการประชุม
- ใช้ห้องรอก่อนเข้า เพื่อตรวจว่าคนที่ขอเข้าคือใคร
- พิจารณาปิดการโทรจากนอกองค์กรและจากเบอร์หรือบัญชีที่ไม่รู้จัก
- อย่าแปะลิงก์หรือรหัสประชุมในที่สาธารณะ ถ้ามีคนเข้ามาแล้วไม่รู้จัก ให้ถามก่อนคุยต่อ
- ดูก่อนว่าด้านหลังกล้องมีอะไร และใช้พื้นหลังเบลอหรือรูปได้ถ้าจำเป็น
- รู้จักปุ่มปิดไมค์ ปิดกล้อง และสัญลักษณ์ว่ากำลังถูกบันทึก
- รู้ว่าไฟล์บันทึก ข้อความถอดเสียง แชทในนัด และไฟล์ที่แชร์ ถูกเก็บที่ไหน
- ระวังผู้เข้าร่วมที่เป็นเครื่องมือ AI ซึ่งอาจบันทึกหรือวิเคราะห์เนื้อประชุม ดูว่ามันเก็บอะไรและปิดได้หรือไม่
- ตรวจว่าใครเข้าถึงข้อมูลได้ และเก็บข้อมูลส่วนบุคคลไว้เพียงเท่าที่ยังจำเป็น
รายการนี้เป็นแนวจากหน่วยงานของสหราชอาณาจักร ไม่ใช่กฎของไทยทุกข้อ แต่เป็นนิสัยที่ทีมเล็กทำได้โดยไม่ต้องมีฝ่ายความปลอดภัยเต็มรูปแบบ
PDPA ในมุมของทีมที่ทำงานคนละบ้าน
พระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 เป็นกฎหมายไทยว่าด้วยข้อมูลส่วนบุคคลของลูกค้า พนักงาน และคนที่ติดต่อกับบริษัท สำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล (PDPC) เป็นหน่วยงานที่ดูแลเรื่องนี้ เว็บไซต์ทางการคือ pdpc.or.th บทความนี้ไม่ยกเลขมาตราหรือตัวเลขค่าปรับจากหน้านั้น เพราะไม่ได้เปิดเนื้อหาหน้ารายมาตราประกอบการเขียน จึงไม่สมควรแต่งรายละเอียดเพิ่ม
สิ่งที่เจ้าของ SME ทำได้โดยไม่ต้องรอคำปรึกษาฉบับเต็มคือ การรู้ว่าไฟล์ลูกค้าอยู่ที่ไหนบ้าง การไม่ส่งรายชื่อลูกค้าไปในแชทส่วนตัว และการถอนสิทธิ์ของคนที่ไม่ได้ทำงานแล้วในวันเดียวกัน ถ้าบริษัทมีข้อมูลอ่อนไหวหรือมีลูกค้าจำนวนมาก ให้ผู้เชี่ยวชาญด้าน PDPA ดูเป็นรายกิจการ
นโยบายความเป็นส่วนตัวของ Zyra เองอยู่ใน ข้อกำหนดและนโยบาย ให้อ่านของผลิตภัณฑ์ที่บริษัทใช้ทุกตัว ไม่ใช่อ่านแค่ของเครื่องมือประชุม
สำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.) เป็นหน่วยงานด้านความมั่นคงปลอดภัยไซเบอร์ของประเทศ หน้าแรกของ ncsa.or.th เผยแพร่ช่องแจ้งเหตุภัยคุกคามทางไซเบอร์ที่โทร 02-114-3531 ตลอดยี่สิบสี่ชั่วโมง และอีเมล thaicert@ncsa.or.th เก็บไว้ในที่ที่ทั้งทีมหาได้ ไม่ต้องรอให้เกิดเหตุแล้วค่อยค้น
เช็กลิสต์สัปดาห์นี้
- นับที่อยู่ของไฟล์ลูกค้า เขียนว่าอยู่กี่ที่ แล้วเลือกที่หลักหนึ่งที่ ที่อื่นให้เป็นสำเนาที่ตั้งใจ หรือให้ลบ
- ตรวจรายชื่อในทุกกลุ่มงาน เอาคนที่ลาออก พาร์ตเนอร์ที่จบสัญญา และบัญชีทดลองออก
- ตั้งห้องรอของการประชุมกับคนนอก ตามแนว NCSC และเลิกแปะลิงก์ในโพสต์สาธารณะ
- เปิดการยืนยันตัวตนสองชั้น ของอีเมลบริษัทและที่เก็บไฟล์
- เขียนขั้นตอนวันสุดท้ายของพนักงาน ใครเป็นคนถอนสิทธิ์ภายในวันเดียวกัน รายการนี้ควรอยู่ในการส่งมอบงาน ไม่ใช่ความจำของเจ้าของ
- ถามว่ามีการบันทึกนัดอัตโนมัติหรือไม่ รวมเครื่องมือจดโน้ตที่เข้าประชุมแทนคน แล้วตัดสินว่าเก็บไว้ที่ไหนและใครเห็น
การติดตามงานไม่ควรกลายเป็นการเก็บภาพหน้าจอพนักงานไว้ทั้งวัน แนวที่วัดผลงานแทนการสอดส่องอยู่ใน ติดตามงานพนักงาน WFH โดยไม่จับผิด
สิ่งที่ Zyra ทำและไม่ทำกับข้อมูลการคุย
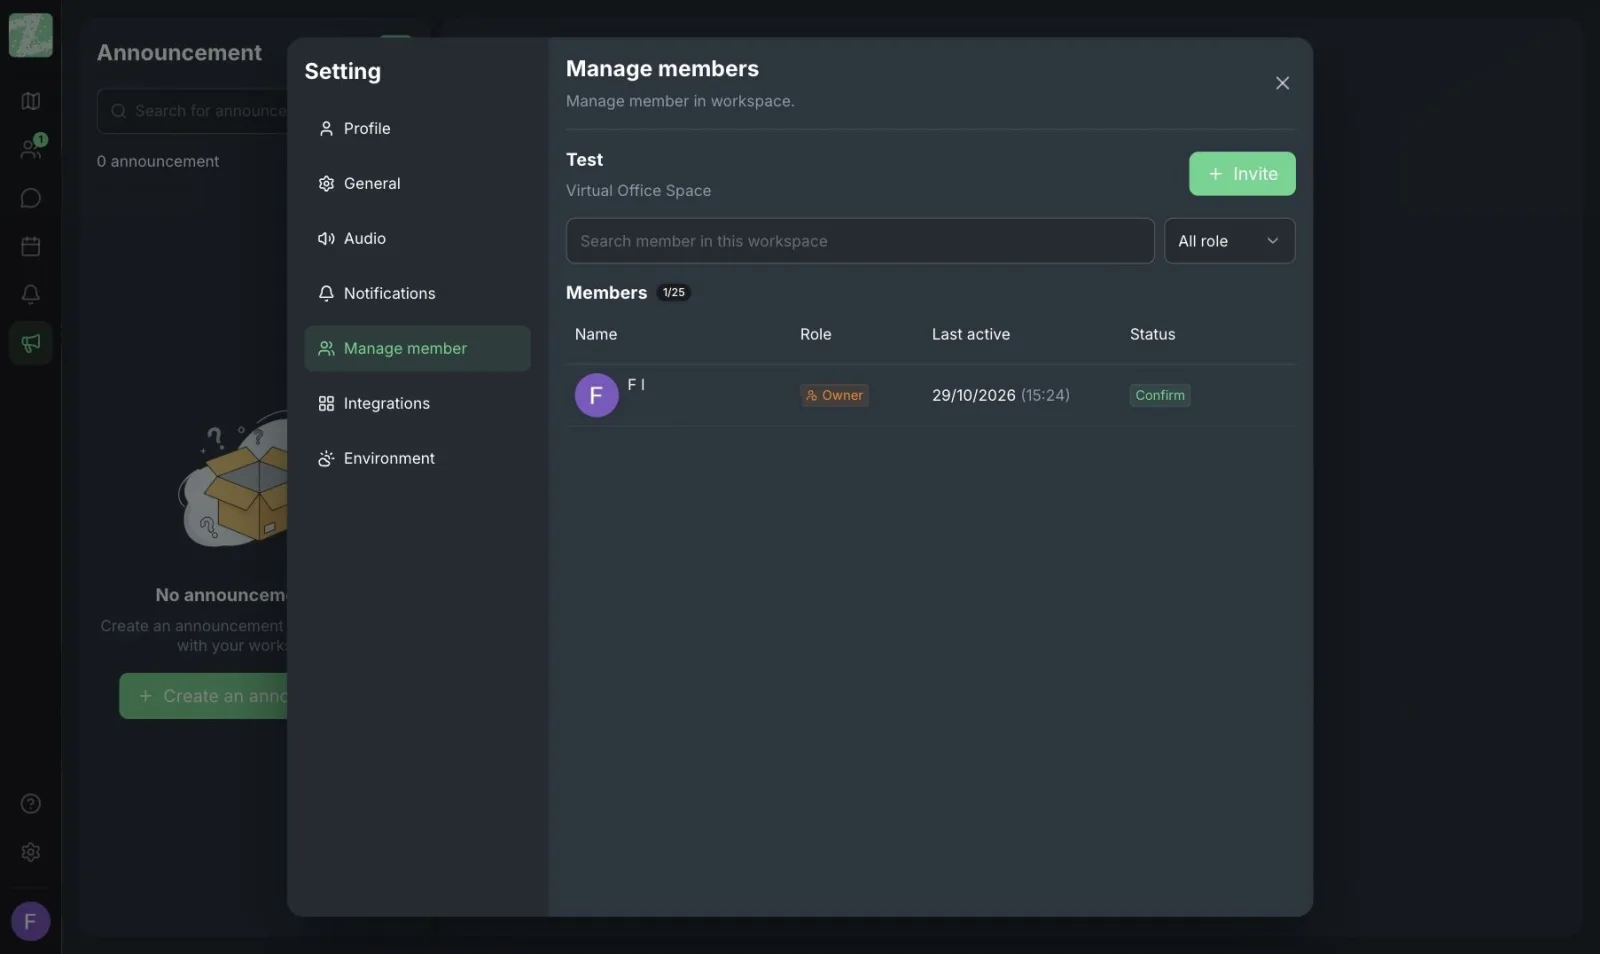
ตามนโยบายที่ Zyra เผยแพร่ เสียง วิดีโอ และการแชร์หน้าจอส่งแบบสดและไม่ถูกบันทึกหรือจัดเก็บ ข้อมูลหลักจัดเก็บที่ประเทศสิงคโปร์ และ Zyra ไม่ขายข้อมูล เชิญคนเข้า workspace ได้ด้วยลิงก์หรืออีเมล และถอนสิทธิ์ได้ทันทีเมื่อคนออกจากทีม
บทความนี้ไม่ได้รับรองใบรับรองความปลอดภัยใด ๆ และไม่ได้รับรองว่าการใช้ Zyra ทำให้บริษัทสอดคล้องกับ PDPA ความสอดคล้องเป็นเรื่องของวิธีที่บริษัทคุณใช้เครื่องมือ รวมถึงสิ่งที่คุณบันทึกเองนอกผลิตภัณฑ์ อ่านนโยบายได้ที่ หน้ากฎหมายของ Zyra และเปรียบเทียบแนวเลือกเครื่องมือที่ วิธีเลือกออฟฟิศออนไลน์ ภาพรวมพื้นที่อยู่ที่ ออฟฟิศออนไลน์
ประชุมกับคนนอกยังใช้ Google Meet ได้ ถ้ายึดเช็กลิสต์
Google Meet ยังเหมาะกับการนัดที่มีคนนอกองค์กร เพราะอีกฝั่งเปิดลิงก์ได้โดยไม่ต้องเข้าออฟฟิศของทีมคุณ สิ่งที่ต้องทำคู่กันคือห้องรอ การไม่แชร์ลิงก์ในที่สาธารณะ และการรู้ว่าใครอยู่ในนัด แนว NCSC ใช้กับ Meet ได้เช่นเดียวกับเครื่องมือนัดอื่น
Zyra เป็นออฟฟิศภายในที่เปิดไว้ระหว่างวัน สำหรับทีมที่ถูกเชิญเข้ามาแล้ว ไม่ใช่ที่แปะลิงก์สาธารณะแทนห้องรอ คนนอกที่ไม่ได้เป็นสมาชิกไม่ควรได้สิทธิ์ค้างหลังจากนัดจบ ใช้ Meet กับนัดภายนอก และใช้ Zyra กับวันที่ทำงานของทีม ทั้งสองอย่างอยู่ด้วยกันได้
ทำให้รายการวันลาออกสั้นพอจะทำจริง
เขียนห้าบรรทัดว่าใครถอนอีเมล ที่เก็บไฟล์ กลุ่มแชท และ workspace ในวันสุดท้าย แปะไว้ที่ฝ่ายบุคคลหรือที่เจ้าของทำเองได้ เครื่องมือที่ถอนสิทธิ์ได้เร็วมีประโยชน์ก็ต่อเมื่อมีคนรับผิดชอบกดในวันนั้น
เปิด workspace ที่เชิญและถอนสิทธิ์ได้บนเบราว์เซอร์ด้วย Zyra ทีมไม่เกิน 25 คนเริ่มใช้ได้ฟรี การใช้เครื่องมือนี้ไม่ใช่การตรวจรับรอง PDPA
เริ่มใช้ Zyra ฟรีสำหรับทีมไม่เกิน 25 คน
คำถามที่พบบ่อย
ทำงานจากที่บ้านแล้วข้อมูลรั่วได้จากตรงไหนบ่อยที่สุดในทีมเล็ก
จากลิงก์ที่ส่งต่อโดยไม่มีห้องรอ จากสิทธิ์ของคนที่ลาออกแล้วยังอยู่ และจากไฟล์ลูกค้าที่กระจายในแชทส่วนตัว เริ่มที่สามจุดนี้ก่อนซื้อเครื่องมือใหม่
PDPA ห้ามทำงานที่บ้านหรือไม่
กฎหมายคุ้มครองข้อมูลส่วนบุคคลไม่ได้ห้ามการทำงานที่บ้านเป็นหลักการในบทความนี้ สิ่งที่ต้องดูคือคุณมีฐานและวิธีดูแลข้อมูลส่วนบุคคลอย่างไรเมื่อไฟล์ออกไปนอกสำนักงาน ให้ PDPC และผู้เชี่ยวชาญเป็นแหล่งของคำตอบรายมาตรา
ควรบันทึกทุกการประชุมไว้กันลืมหรือไม่
การบันทึกคือข้อมูลอีกชุดที่ต้องรู้ว่าเก็บที่ไหน ใครเห็น และลบเมื่อไหร่ ถ้าไม่มีเหตุต้องเก็บ อย่าเปิดบันทึกอัตโนมัติไว้ทั้งองค์กร
คนลาออกแล้วยังอยู่ในกลุ่ม ต้องทำอะไรทันที
เอาออกจากกลุ่ม อีเมล ที่เก็บไฟล์ และ workspace ในวันเดียวกัน แล้วตรวจว่าลิงก์ประชุมถาวรถูกหมุนใหม่หรือไม่ถ้าเขาเคยเห็น
การใช้ Zyra แปลว่าบริษัทผ่าน PDPA แล้วหรือไม่
ไม่ Zyra ไม่บันทึกเสียง วิดีโอ และการแชร์หน้าจอ และไม่ขายข้อมูล แต่ความสอดคล้องของบริษัทขึ้นกับข้อมูลที่คุณเก็บเองและกระบวนการของคุณด้วย
ลอง Zyra กับทีมของคุณ
เริ่มใช้ฟรีสำหรับทีมไม่เกิน 25 คน ใช้งานผ่านเบราว์เซอร์ ไม่ต้องติดตั้ง